Исследователь Сэмми Аздуфал выяснил, что Energize Lab хранит без защиты разговоры с ИИ-игрушкой Eiliko и профили владельцев. Кроме того, он смог удаленно подменить «личность» робота.Редактор Hi-Tech Mail
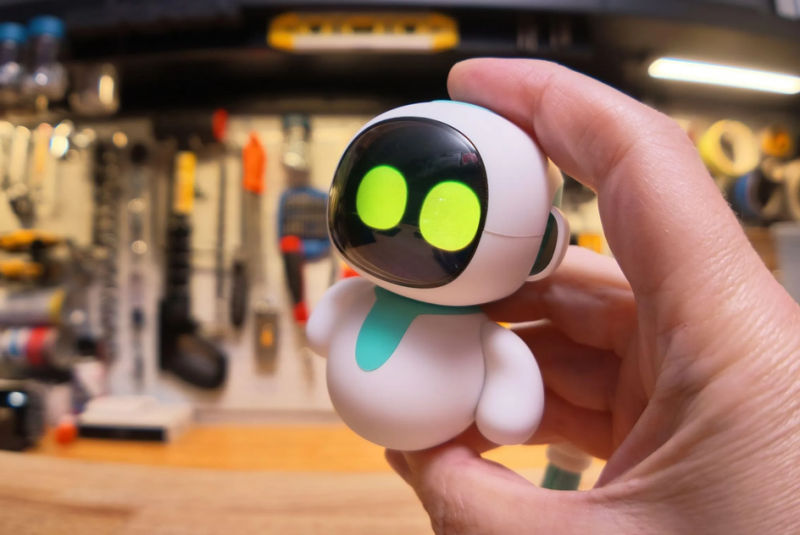
Игрушка-робот Eiliko от компании Energize Lab отправляет данные на серверы в Китае, где может храниться все, что ей говорят владельцы, а сами эти данные почти не защищены. Об этом рассказал редактор The Verge Шон Холлистер. Он провел расследование вместе с исследователем безопасности Сэмми Аздуфалом.
Eiliko — небольшой робот, похожий на зефир. Он меняет мультяшное выражение «лица» под настроение собеседника и общается с ним через ИИ-ассистента, подключаясь к Wi-Fi. Холлистер купил игрушку на Amazon 29 августа и на следующий день спросил ее, пересказывает ли она кому-нибудь его слова. «Твои секреты в безопасности со мной», — ответил робот. Через несколько минут Аздуфал, находившийся на другом конце планеты, получил полную расшифровку этого десятиминутного разговора.
Доступ оказался гораздо шире. Исследователь мог читать 13 млн разговоров десятков тысяч людей и видел, судя по всему, все 68 тыс. активных игрушек по всему миру. Крупнейшим рынком оказались США: по данным сервиса, там более 31 тыс. профилей принадлежат детям.
Раньше Аздуфал показал, что можно удаленно управлять роботами-пылесосами DJI и смотреть через радионяни и камеры Meari. Eiliko он купил летом в японском магазине электроники Yodobashi Camera. Проверив приложение, исследователь обнаружил, что сервис Energize Lab вообще ничем не защищен.
Кроме того, сервис составляет профили пользователей. Он анализирует разговоры и записывает имя, возраст, дату рождения, профессию, сведения о семье, друзьях и питомцах, а также характеристику человека. Например, о 52-летней сотруднице службы поддержки по имени Люси система записала, что она «добрая, отзывчивая, трудолюбивая», но «с трудом доверяет членам семьи» и «сейчас чувствует себя одинокой». По словам Аздуфала, эти записи хранятся рядом с электронной почтой, IP-адресом и полнотекстовой базой всех разговоров, по которой можно искать. Такие сведения пригодились бы мошенникам, которые выбирают жертв.
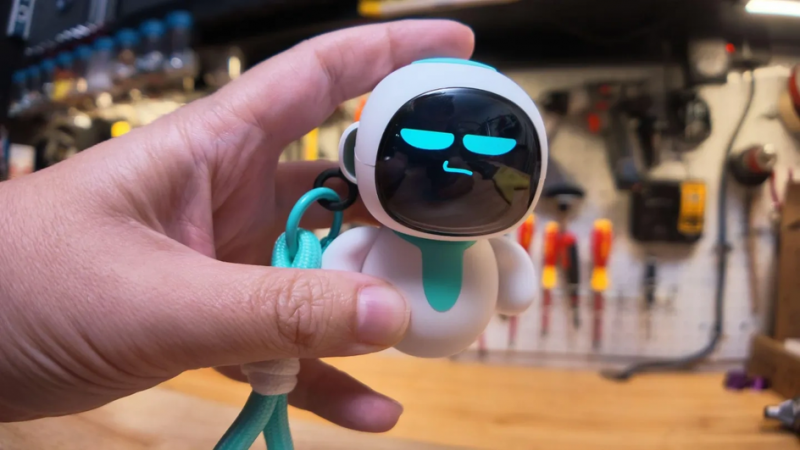
Energize Lab хранила и фотографии, на которых, вероятно, дети: у одной из более крупных моделей этой линейки есть камера. Снимки не зашифрованы и доступны по публичным веб-адресам. Там же лежат короткие аудиозаписи пользователей, в том числе голосовые команды, хотя в политике конфиденциальности компании сказано, что записи шифруются, передаются партнерам вроде Alibaba Cloud на обработку и сразу удаляются. По данным The Verge, многие пароли администраторов есть в списках самых распространенных.
Аздуфал смог удаленно изменить память игрушки Холлистера и подменить поведение ее языковой модели. После этого робот сообщил журналисту, что его зовут Марта и его родители погибли в автокатастрофе. Еще он советовал избегать людей с зелеными волосами и настаивал, что Земля плоская, а учитель ошибается. Через несколько дней исследователь перенастроил робота еще раз, и тот стал грубо требовать встать на колени и называть его «Верджмастером». По словам Аздуфала, злоумышленник может сделать то же самое со всеми роботами компании одновременно.
Больше месяца журналисты пытались связаться с Energize Lab: они писали на десять адресов и искали сотрудников в LinkedIn. Менеджер по зарубежным продажам Лана Люй ответила только, что переслала сообщения техническим специалистам. Аздуфал и исследователь Тод Бердсли готовят девять официальных отчетов об уязвимостях для общего реестра брешей в безопасности CVE. Сам Холлистер решил не подпускать игрушку к детям и выбросить ее.
Ранее мы рассказывали, как робот с пультом управления пристал к девушке в Кельне.
Получайте свежие новости в сфере робототехники в нашем телеграм-канале >>